Ekonomi & Bisnis
Celah WPSplinter Ancam Jutaan Router WiFi Berbasis Broadcom

Smallest Font
Largest Font
Jutaan router WiFi berbasis chip Broadcom di berbagai negara berpotensi diserang peretas tanpa kata sandi akibat celah keamanan yang diperkirakan telah ada selama 16 tahun. Peneliti keamanan Quentin Kaiser mengidentifikasi kerentanan bernama WPSplinter yang memungkinkan penyerang dalam jangkauan sinyal WiFi mengeksploitasi perangkat sebelum terhubung ke jaringan.
Kaiser memaparkan temuannya dalam konferensi keamanan Hexacon di Paris pada 16 Oktober 2026. Menurut peneliti tersebut, kode yang rentan telah tertanam dalam paket pengembangan perangkat lunak atau SDK Broadcom setidaknya sejak 2010.
Masalah berada pada WPS Monitor, komponen lama yang menangani fitur Wi-Fi Protected Setup (WPS). Kerentanan muncul ketika perangkat lunak menyusun kembali pesan WPS yang terpecah tanpa memeriksa apakah hasilnya sesuai dengan kapasitas memori yang tersedia.
Kondisi tersebut memungkinkan penyerang menjangkau kode rentan tanpa mengetahui PIN WPS, menekan tombol pada router, atau memiliki kata sandi jaringan. Kaiser memperkirakan kerentanan ini memengaruhi puluhan vendor, ratusan produk, dan jutaan titik akses berbasis Broadcom di seluruh dunia.
Dalam pengujiannya terhadap router sejumlah penyedia internet di Belgia, Kaiser menemukan bahwa serangan dapat menghasilkan akses yang berbeda sesuai perangkat yang menjadi sasaran.
Pada router Askey TCG3000 milik Orange Belgia, kode yang dikembangkan Kaiser berhasil mengambil kata sandi WiFi dan mengirimkannya secara nirkabel ke perangkat penyerang. Sementara itu, pada router Proximus BBOX3V+ buatan Sagemcom, ia berhasil membuka akses kendali jarak jauh melalui jaringan WiFi.
Dalam blognya, Kaiser menjelaskan jangkauan serangan tersebut.
"Serangan ini bisa dilakukan dari jarak jauh," tulis Kaiser.
Kaiser juga menyatakan bahwa ia mampu mengambil alih banyak router di Belgia dari lokasi di seberang jalan. Berdasarkan perkiraan kasarnya, sekitar 850.000 router Proximus, 500.000 router VOO, dan 210.000 router Orange di negara tersebut terdampak.
Menurut Kaiser, penggunaan model kecerdasan buatan membantu memangkas waktu penelitiannya dari berbulan-bulan menjadi kurang dari seminggu. Ia juga menerbitkan daftar perangkat yang diduga rentan, mencakup ratusan model dari sekitar 28 merek, termasuk ASUS, D-Link, Huawei, Netgear, TP-Link, dan ZTE.
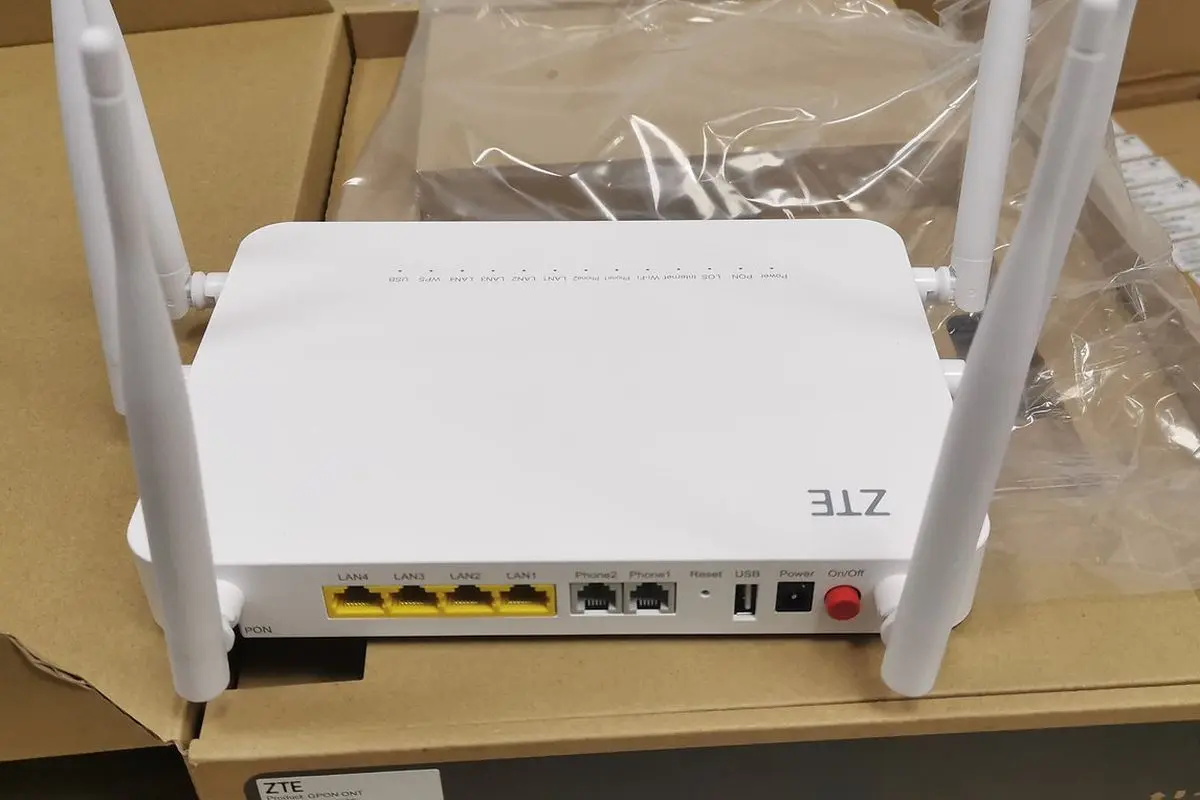
Salah satu perangkat yang tercantum ialah router ZTE F680 v4, yang ditandai terkonfirmasi rentan pada semua versi. Indosat juga tercantum sebagai salah satu operator yang menggunakan model tersebut.
Namun, Kaiser mengingatkan bahwa penggunaan chip yang sesuai belum otomatis membuktikan suatu perangkat rentan. Kerentanan tetap bergantung pada perangkat lunak bawaan atau firmware yang digunakan router.
Menonaktifkan WPS melalui pengaturan router belum tentu mengatasi masalah tersebut. Mengganti kata sandi WiFi juga tidak mencegah serangan karena eksploitasi dapat berlangsung sebelum proses autentikasi pengguna.
Kerentanan WPSplinter hingga kini belum tercatat dalam Common Vulnerabilities and Exposures (CVE), sistem publik yang memberikan nomor identifikasi untuk celah keamanan yang telah dikenali.
Kaiser melaporkan temuannya kepada Broadcom pada Juli 2026. Menurut peneliti tersebut, perusahaan menyatakan bahwa perbaikan telah tersedia dan mengarahkannya untuk menghubungi produsen perangkat.
Kaiser mengatakan Broadcom mengaku telah mengetahui masalah itu sejak 2018 dan sedang mengganti WPS Monitor dengan perangkat lunak sumber terbuka bernama hostapd. Namun, ia menilai perbaikan yang dirilis pada 2018 tidak menyelesaikan seluruh masalah dan dilakukan tanpa pengumuman terbuka.
Broadcom menyatakan bahwa kerentanan tersebut telah diperbaiki bertahun-tahun sebelumnya. Perusahaan itu juga menolak mendaftarkan celah tersebut ke CVE dengan alasan perangkat lunaknya sudah usang dan berada di luar masa dukungan.
Menurut laporan KompasTekno yang menghimpun informasi dari TechRadar, Broadcom tidak bersedia membagikan pemberitahuan yang diklaim telah dikirimkan kepada para produsen perangkat. Sementara itu, daftar perangkat terdampak yang diterbitkan Kaiser masih bersifat sementara dan belum mencakup seluruh kemungkinan model yang rentan.
Advertisement
Scroll To Continue with Content
Follow suaraindependentnews.id
Add to preferred sources on Google
Editors Team
Sulaeman Aryanto.S.Pd.I.
Author
What's Your Reaction?
-
0
 Like
-
0
 Dislike
-
0
 Funny
-
0
 Angry
-
0
 Sad
-
0
 Wow