Ekonomi & Bisnis
Malware Hirudo Sasar Delapan Aplikasi Bank di Indonesia

Smallest Font
Largest Font
Delapan aplikasi mobile banking dari tujuh bank di Indonesia menjadi sasaran malware Android bernama Hirudo yang mampu mencuri PIN, mengambil kredensial nasabah, hingga mencoba mengganti aplikasi perbankan resmi dengan versi berbahaya. Perusahaan keamanan siber ThreatFabric mengungkap temuan ini dalam laporan yang diterbitkan pada 14 Oktober 2026. Menurut ThreatFabric, malware tersebut dirancang untuk memodifikasi aplikasi perbankan dan menonaktifkan sejumlah pemeriksaan keamanan.
Laporan yang dikutip BleepingComputer pada Kamis (15/10/2026) menyebutkan bahwa delapan aplikasi bank Indonesia telah memiliki paket instalasi pengganti yang disiapkan khusus, tetapi identitas bank yang menjadi sasaran tidak dipublikasikan. ThreatFabric menjelaskan cara kerja malware tersebut dalam laporannya.
"Hirudo berupaya mengganti aplikasi perbankan itu sendiri dengan salinan yang dimodifikasi, yang secara diam-diam menonaktifkan pemeriksaan keamanan milik bank dari dalam aplikasi," jelas ThreatFabric.
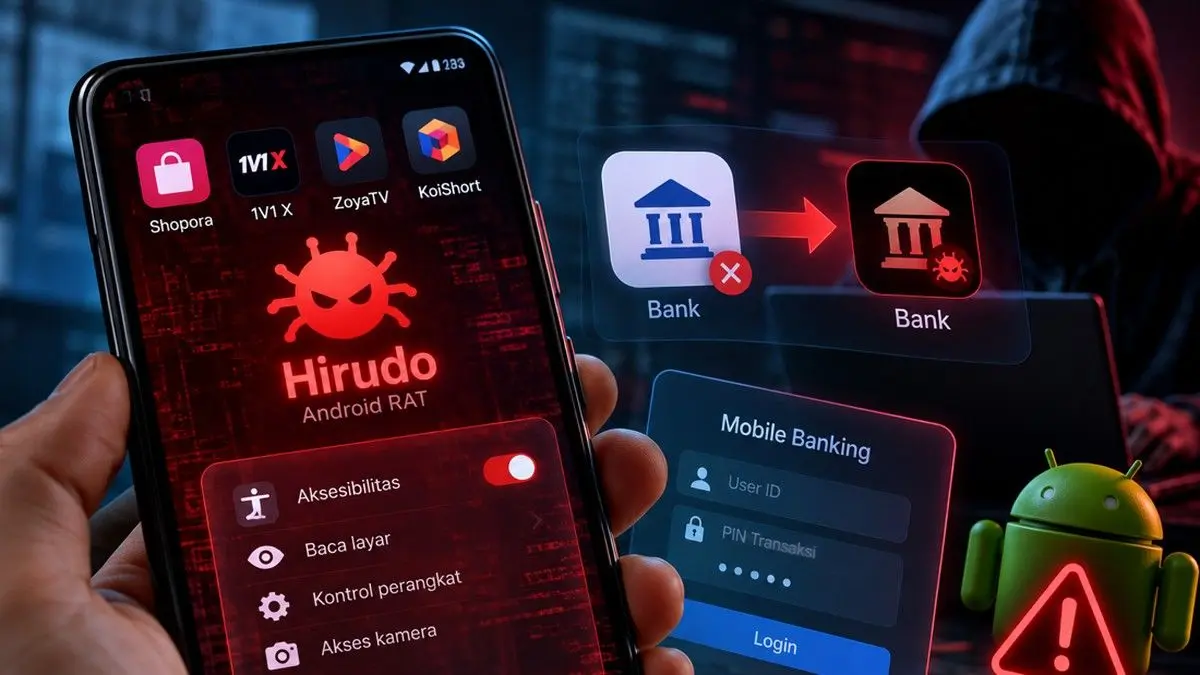
Hirudo termasuk jenis trojan akses jarak jauh atau remote access trojan (RAT), yang memungkinkan penyerang mengendalikan perangkat korban. Malware ini disebarkan melalui aplikasi yang menyamar sebagai layanan belanja dan hiburan, termasuk Shopora, 1V1 X, ZoyaTV, dan KoiShort. Sejumlah aplikasi tersebut menampilkan katalog belanja atau konten hiburan yang terlihat normal. Namun, di balik tampilannya, aplikasi menyimpan komponen berbahaya yang dapat memunculkan pemberitahuan pembaruan palsu untuk mendorong pemasangan malware tambahan.
Hirudo juga meminta izin sensitif, termasuk Accessibility pada Android. Jika pengguna memberikan izin tersebut, malware dapat membaca isi layar, menekan tombol, dan menjalankan perintah tanpa sepengetahuan pemilik perangkat. ThreatFabric menemukan daftar 42 aplikasi keuangan yang menjadi target Hirudo. Selain menyiapkan aplikasi pengganti untuk delapan aplikasi perbankan Indonesia, malware ini berusaha menampilkan notifikasi pembaruan palsu agar korban menghapus aplikasi bank resmi.
Setelah aplikasi asli dihapus, Hirudo mencoba memasang versi yang telah dimodifikasi menggunakan nama paket dan nomor versi yang sama. Meski demikian, proses penggantian tidak sepenuhnya otomatis karena Android mengharuskan aplikasi dengan tanda tangan digital berbeda dipasang setelah aplikasi sebelumnya dihapus. Hambatan tersebut memberikan kesempatan kepada pengguna untuk menghentikan proses pemasangan.
Namun, apabila aplikasi berbahaya berhasil terpasang, Hirudo dapat menggunakan teknik hooking berbasis YAHFA dan Dobby untuk memanipulasi pemeriksaan tanda tangan digital, Accessibility, perekaman layar, serta Google Play Integrity. Selain berupaya mengambil alih aplikasi perbankan, Hirudo dapat mencuri informasi login dan PIN transaksi melalui halaman pembayaran palsu. Malware ini juga mampu membaca SMS, mengumpulkan informasi pembuka kunci layar, memantau aktivitas perangkat melalui WebRTC, serta mengakses kamera depan dan belakang setelah memperoleh izin yang diperlukan.
ThreatFabric turut menemukan ribuan catatan kredensial dalam infrastruktur yang berkaitan dengan Hirudo. Namun, jumlah korban sebenarnya, termasuk di Indonesia, belum diketahui berdasarkan temuan yang dipaparkan dalam laporan tersebut.
Indonesia bukan satu-satunya negara yang menjadi sasaran. Menurut laporan ThreatFabric, malware ini juga menargetkan layanan keuangan di China, India, Meksiko, Maroko, dan Thailand. Masuknya aplikasi bank ke dalam daftar target tidak serta-merta membuktikan bahwa sistem perbankan terkait telah berhasil dibobol.
Sasaran utama serangan ini adalah perangkat Android milik nasabah, sehingga risiko bergantung pada keberhasilan malware menginfeksi perangkat dan memperoleh akses yang dibutuhkan. Untuk mengurangi risiko infeksi, pengguna disarankan mengunduh aplikasi melalui Google Play Store atau sumber resmi, menghindari berkas APK dari tautan mencurigakan, serta tidak memberikan izin Accessibility kepada aplikasi yang tidak membutuhkannya. Pengguna juga dapat mengaktifkan Google Play Protect dan memperbarui sistem Android.
Permintaan pembaruan aplikasi bank yang mencurigakan sebaiknya tidak langsung diikuti, terutama jika pengguna diminta menghapus aplikasi resmi. Jika menemukan transaksi yang tidak dikenal atau menduga perangkat telah terinfeksi, pengguna disarankan menghubungi bank dan menggunakan perangkat lain yang tepercaya untuk mengganti kata sandi.
Advertisement
Scroll To Continue with Content
Follow suaraindependentnews.id
Add to preferred sources on Google
Editors Team
Sulaeman Aryanto.S.Pd.I.
Author
What's Your Reaction?
-
0
 Like
-
0
 Dislike
-
0
 Funny
-
0
 Angry
-
0
 Sad
-
0
 Wow